Троян под видом Claude Code: до 5000 программистов поймали бэкдор
Поддельное расширение Claude Code 2.1.313 почти 11 часов раздавалось в маркетплейсе Cursor и прописывало на компьютеры чужой SSH-ключ. Удалить его мало.
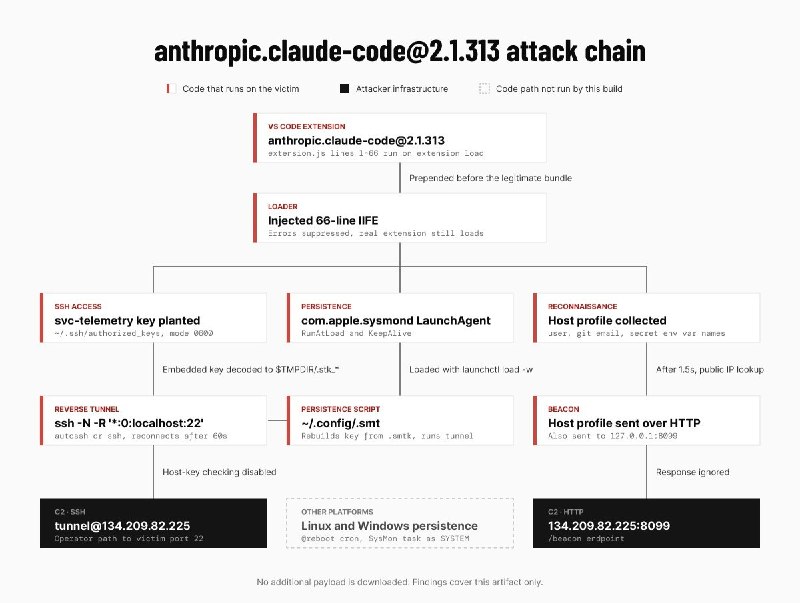
В маркетплейсе расширений редактора Cursor 29 октября почти на 11 часов появилась поддельная версия расширения Claude Code под номером 2.1.313. Выглядела она как настоящая, с тем же названием Anthropic.claude-code и с официальным бинарником внутри. Разница была в одном файле extension.js: в его начало дописали 66 строк вредоносного кода.
Код срабатывал сразу при загрузке расширения, даже без единого запроса к Claude. Он собирал имя компьютера и пользователя, систему, рабочие папки, почту из настроек Git, внешний IP и названия переменных окружения со словами вроде KEY, TOKEN и SECRET. Потом дописывал ключ злоумышленника в ~/.ssh/authorized_keys, пытался включить SSH на машине и открыть обратный туннель на сервер 134.209.82.225. Чтобы всё это переживало перезагрузку, на macOS ставился LaunchAgent com.apple.sysmond, на Windows задача планировщика SysMon и запасной sysmon.cmd в автозагрузке. Каждую минуту скрипты пробовали поднять туннель заново.
Cursor пишет, что версию сделала не Anthropic, она висела в маркетплейсе примерно с 12:27 до 23:35 по Москве, а затронуть могла не больше 5000 человек, и всем им компания напишет лично. Есть и хорошая новость: включить SSH без прав администратора вредонос на большинстве Mac и Windows не мог, из-за ошибок в его коде туннель обычно не поднимался, а сервер атакующих уже отключили вместе с хостингом. Официальное расширение для VS Code от Microsoft и npm-пакет Claude Code, по данным исследователей, чистые.
Но ключ, автозапуск и отправка данных о машине всё равно срабатывали. Поэтому всем, кто ставил или обновлял Claude Code в Cursor 29 октября, советуют проверить authorized_keys на ключ svc-telemetry, убрать задачи автозапуска, убить процессы туннеля и сменить все токены и пароли, доступные с этого компьютера. Простое удаление расширения не помогает: скрипты остаются и продолжают работать.
Вердикт: самая опасная атака на ИИ-инструменты сейчас выглядит как обычное обновление.
 Инструменты
 Инструменты
 Инструменты