Один стикер, и Telegram взломан: найдена дыра без единого клика
Хакер показал в Токио, как анимированный стикер обходит защиту Telegram и запускает код на iPhone, причём жертве не нужно ничего нажимать.
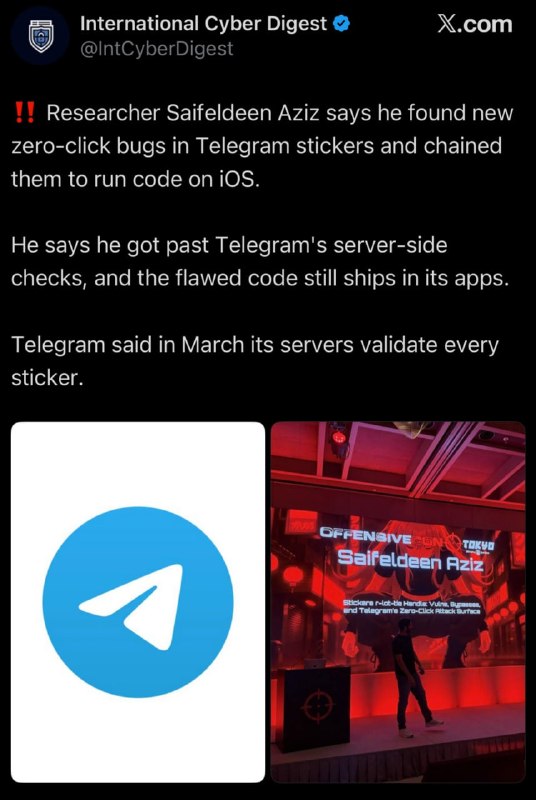
Исследователь безопасности Сайфелдин Азиз выступил 28 октября на конференции OffensiveCon в Токио с докладом о стикерах Telegram. По его словам, за год работы он нашёл несколько новых уязвимостей нулевого клика, то есть таких, где жертве не нужно ничего нажимать: достаточно получить специально собранный анимированный стикер.
Началось всё с rlottie, библиотеки, которая рисует анимированные стикеры. Азиз гонял её фаззингом, когда программе скармливают горы испорченных данных, и управлял этим процессом с помощью языковых моделей. Так нашлись ошибки повреждения памяти в клиентах для iOS, Android и десктопа. Потом он нашёл отдельные логические дыры в том, как Telegram доставляет и проверяет стикеры, обошёл серверную проверку и в итоге добился выполнения кода в Telegram для iOS.
Это прямой спор с позицией самого Telegram. Весной Zero Day Initiative, программа Trend Micro по поиску уязвимостей, сообщила мессенджеру об ошибке в rlottie. Telegram ответил, что сервер проверяет каждый стикер и вредоносный файл до приложения просто не дойдёт, а потом попросил прислать полную рабочую цепочку взлома. В итоге ZDI 15 октября опубликовала уязвимость как незакрытую, снизив оценку опасности с 9,8 до 7,0 из-за тех самых серверных проверок.
Есть и хорошая новость. Telegram уже заменил rlottie на tlottie, новую библиотеку на Rust, где такие ошибки с памятью почти исключены. Она работает в Telegram Desktop, приложениях для macOS и Android, а на iOS с сентября. Исправлены ли логические дыры в доставке стикеров, пока неизвестно, а технических подробностей и номеров CVE для новых багов в открытом доступе ещё нет.
Вердикт простой: обновить Telegram на всех устройствах прямо сейчас стоит в любом случае.